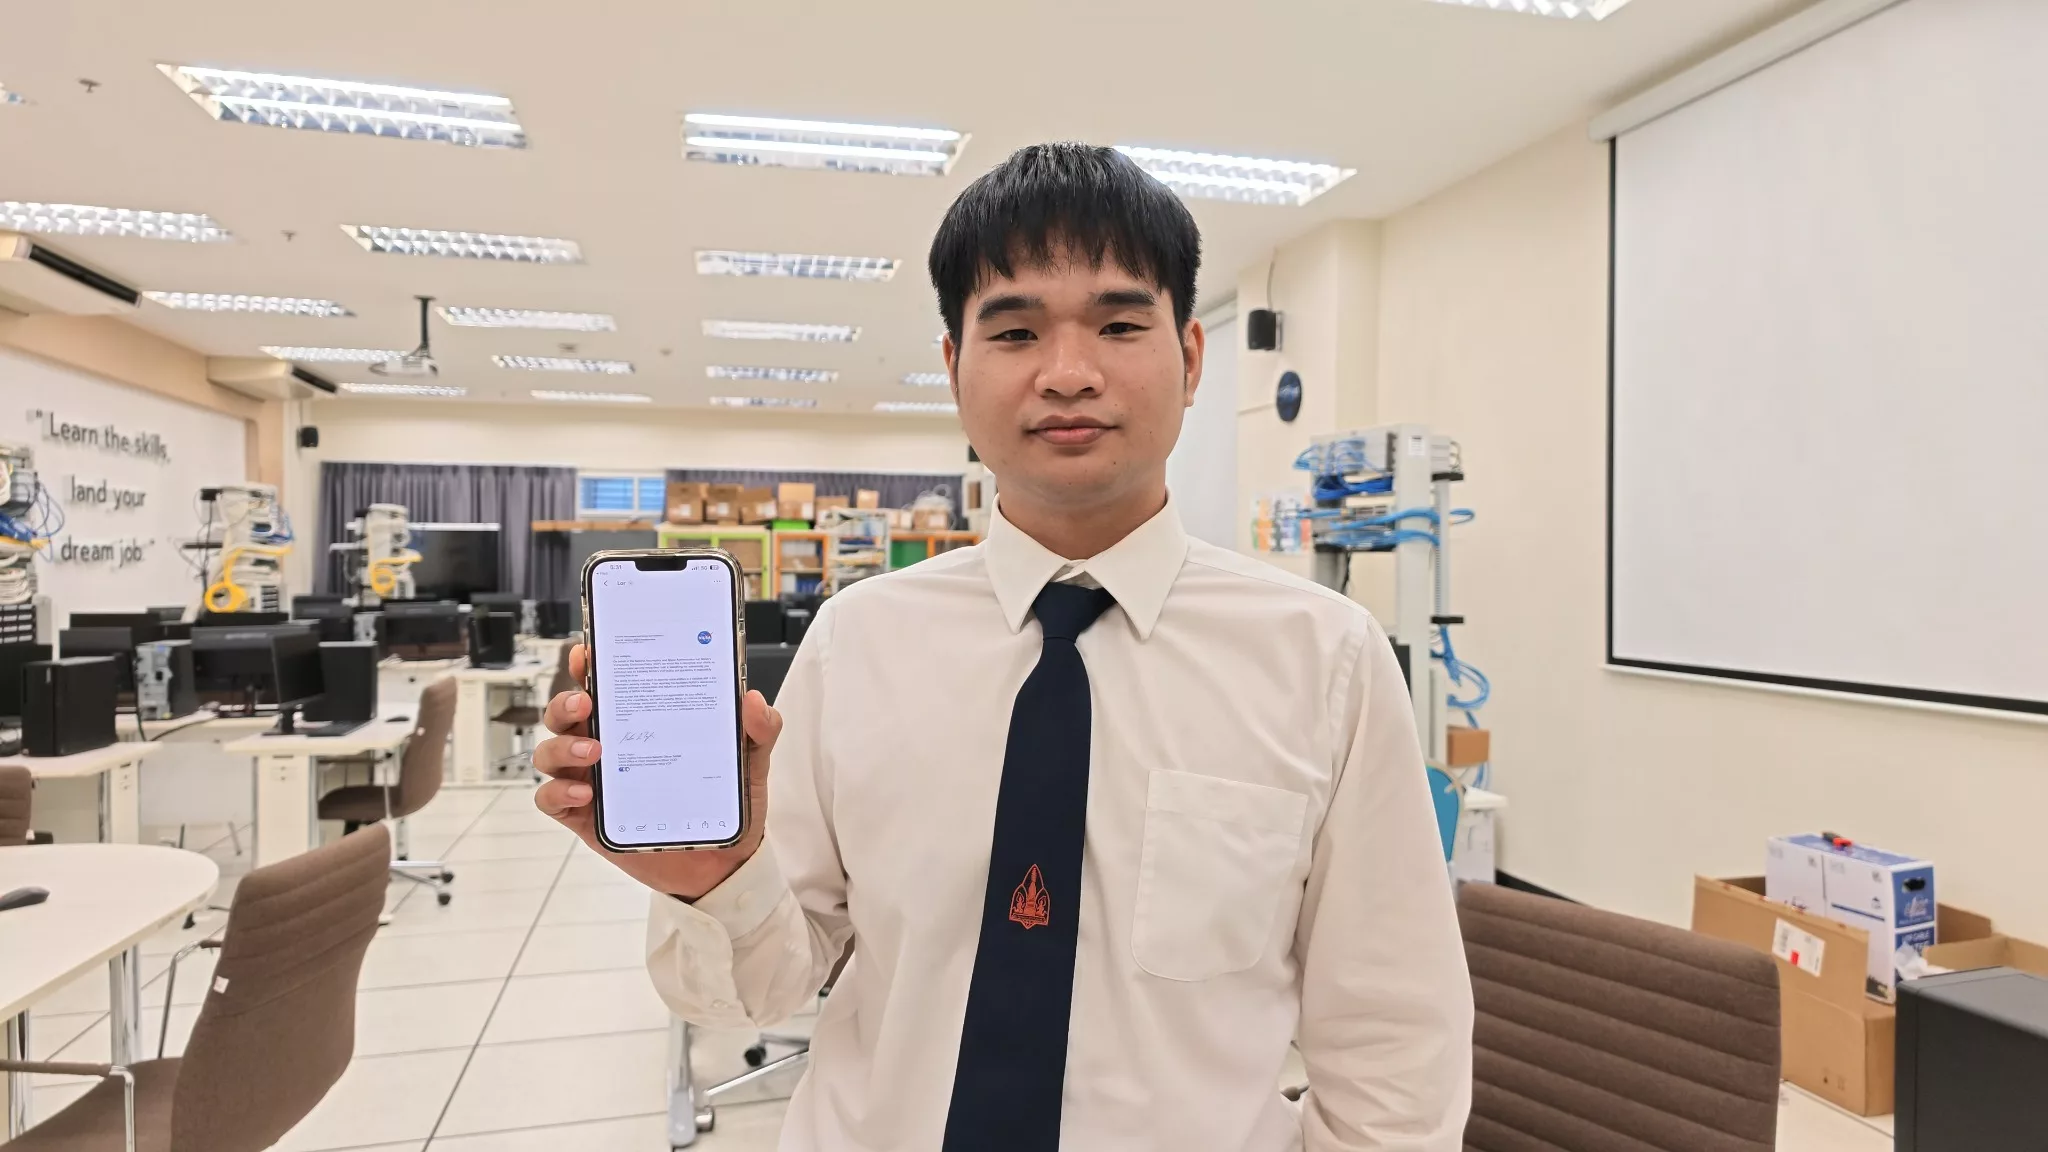
ขอนแก่น – เปิดใจ นายธนพนธ์ บุตรศรีชา หรือ “ปอนด์” อายุ 25 ปี นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น หลังได้รับหนังสือขอบคุณอย่างเป็นทางการจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (NASA) ลงวันที่ 5 พฤศจิกายน 2569 จากการค้นพบและรายงานช่องโหว่ด้านความมั่นคงปลอดภัยประเภท Cross-Site Scripting (XSS) ในระบบสารสนเทศ NASA ตามนโยบาย Vulnerability Disclosure Policy (VDP) เผยใช้เวลาประมาณ 1 เดือน ส่งรายงานราว 10 ครั้ง ก่อนพบประเด็นที่ไม่ซ้ำกับผู้รายงานรายอื่น อาจารย์ย้ำทุกการทดสอบต้องอยู่ในขอบเขตที่ได้รับอนุญาตและมีจริยธรรม
เมื่อเวลา 17.30 น. วันที่ 10 พฤศจิกายน 2569 ผู้สื่อข่าวเดินทางไปยังวิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น เพื่อพูดคุยกับนักศึกษาผู้ได้รับหนังสือขอบคุณจาก NASA ซึ่งใช้ชื่อผู้รายงานว่า nullbyt3z พร้อมสัมภาษณ์อาจารย์ผู้รับผิดชอบหลักสูตรถึงความสำเร็จครั้งนี้
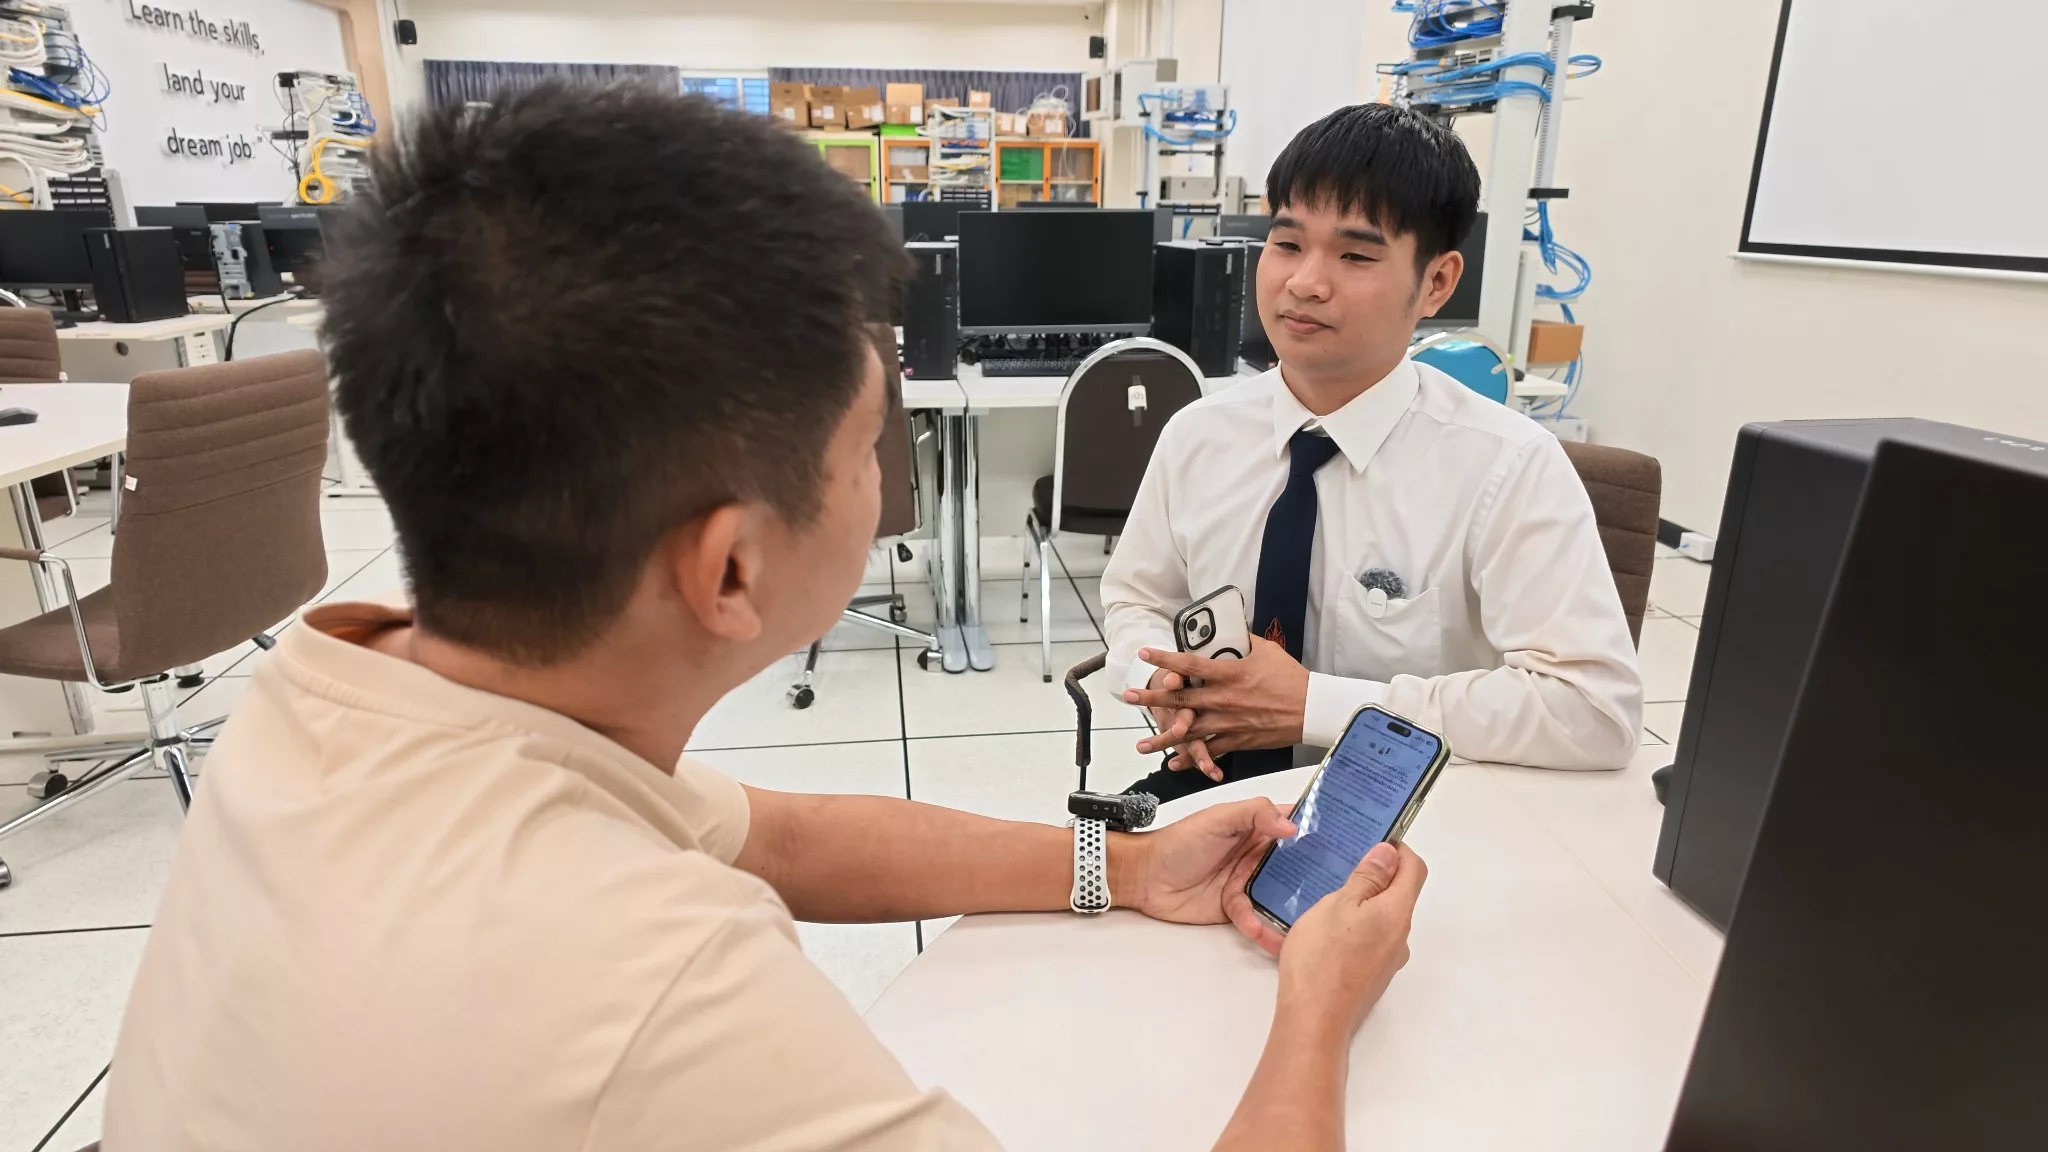
ใช้เวลา 1 เดือน ส่งรายงานราว 10 ครั้ง ก่อนพบช่องโหว่ไม่ซ้ำ
นายธนพนธ์เล่าว่า จุดเริ่มต้นมาจากอาจารย์พบโพสต์บนสื่อสังคมออนไลน์ของบุคคลที่เคยได้รับหนังสือขอบคุณจาก NASA จึงแนะนำให้ลองศึกษาและค้นหาช่องโหว่ในระบบที่เปิดให้รายงานได้ตามเงื่อนไข ตนจึงนำความรู้จากการเรียนมาประยุกต์ใช้และทดลองค้นหาอย่างต่อเนื่อง
ระยะเวลาประมาณ 1 เดือน นายธนพนธ์ส่งรายงานไปประมาณ 10 ครั้ง แต่บางรายงานซ้ำกับที่มีผู้อื่นแจ้งไปก่อน กระทั่งตรวจพบช่องโหว่ที่ไม่ซ้ำ โดยคาดว่าเป็นรายงานฉบับที่ 8 หรือ 9 ที่ส่งเข้าไป เขามองว่าความยากของการค้นหาช่องโหว่ในระบบ NASA คือมีผู้สนใจเข้าร่วมจำนวนมาก เพราะเป็นองค์กรที่มีชื่อเสียงระดับโลก ทำให้ต้องค้นหาประเด็นที่ยังไม่มีใครรายงาน
ช่องโหว่ที่ตรวจพบเป็นประเภท Cross-Site Scripting (XSS) ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีแทรกสคริปต์ในหน้าเว็บและใช้โจมตีผู้ใช้งานผ่านเว็บเบราว์เซอร์ได้ ในบางสถานการณ์อาจเกี่ยวข้องกับข้อมูลของผู้ใช้งาน เช่น คุกกี้ที่ใช้ระหว่างการเข้าสู่ระบบ โดยนายธนพนธ์ระบุว่าเป็นการค้นพบจากระบบที่ทดสอบจริง ไม่ใช่เพียงการทดลองภายในห้องเรียน
นายธนพนธ์อธิบายว่า เมื่อส่งรายงานตามช่องทางที่ NASA กำหนด หน่วยงานจะตรวจสอบก่อนว่ารายงานซ้ำกับข้อมูลที่ได้รับไว้แล้วหรือไม่ หากเป็นประเด็นที่ไม่ซ้ำก็จะเข้าสู่กระบวนการตรวจสอบและดำเนินการที่เกี่ยวข้อง ก่อนพิจารณาส่งหนังสือขอบคุณให้ผู้รายงานตามเงื่อนไข เขารู้สึกดีใจเป็นอย่างมากที่ความพยายามต่อเนื่องตลอด 1 เดือนประสบผลสำเร็จ และพ่อแม่ก็ดีใจเมื่อทราบข่าว
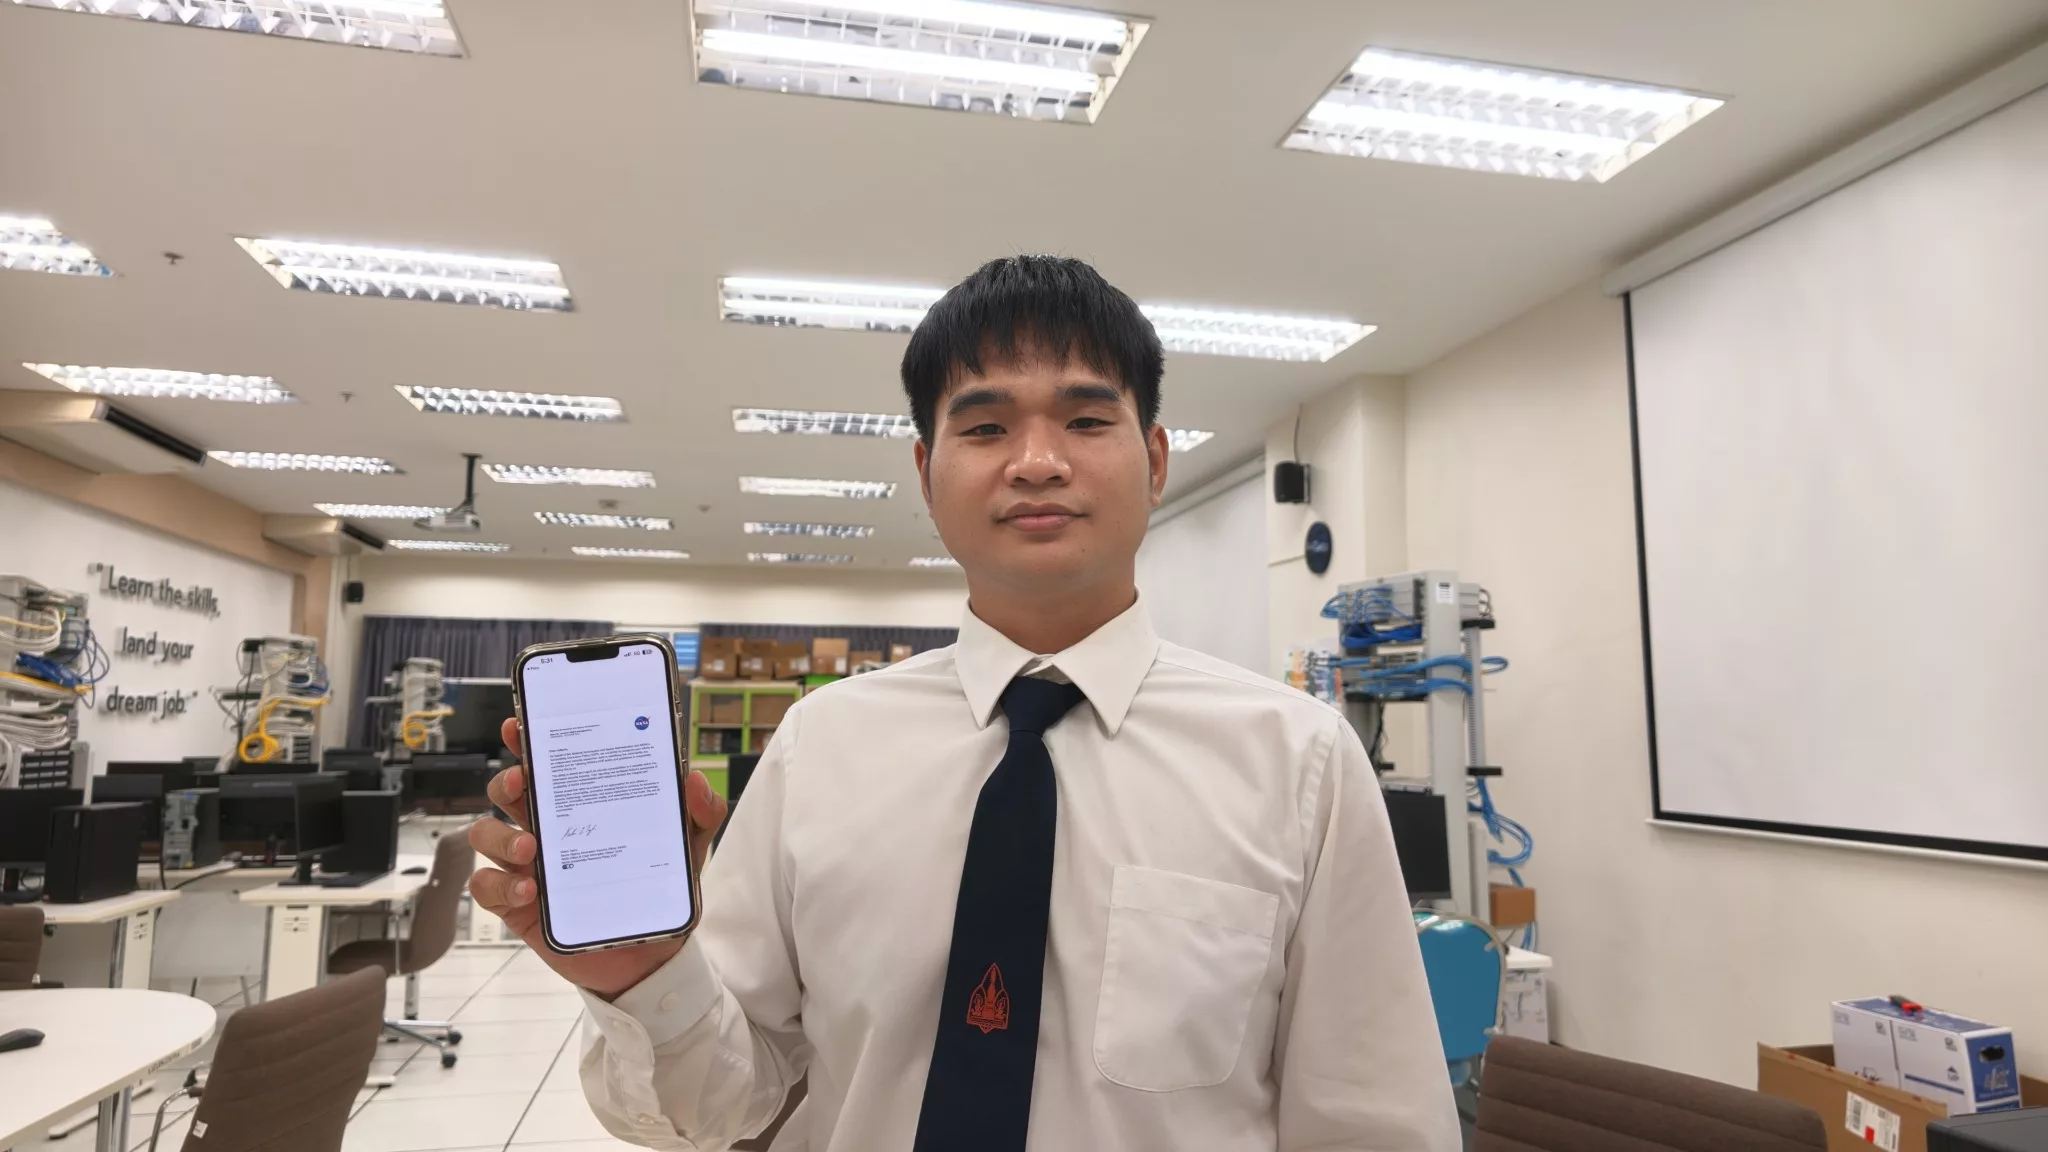
NASA ส่งหนังสือขอบคุณจากสำนักงานใหญ่ กรุงวอชิงตัน ดี.ซี.
หนังสือขอบคุณของ NASA ลงวันที่ 5 พฤศจิกายน 2569 ออกโดยสำนักงานใหญ่องค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา ณ อาคาร Mary W. Jackson กรุงวอชิงตัน ดี.ซี. สหรัฐอเมริกา ลงนามโดย เคลวิน เทย์เลอร์ (Kelvin Taylor) เจ้าหน้าที่อาวุโสด้านความมั่นคงปลอดภัยสารสนเทศ (SAISO) ในสังกัดสำนักงานประธานเจ้าหน้าที่สารสนเทศ (Office of the Chief Information Officer: OCIO) ของ NASA
เนื้อหาในหนังสือกล่าวชื่นชมผู้ใช้ชื่อ nullbyt3z ในฐานะนักวิจัยด้านความปลอดภัยไซเบอร์อิสระ ที่ค้นพบและรายงานช่องโหว่ตามนโยบายการเปิดเผยช่องโหว่อย่างรับผิดชอบ โดยระบุว่าความสามารถในการค้นหาและรายงานช่องโหว่เป็นทักษะที่มีคุณค่าอย่างยิ่งในอุตสาหกรรมความมั่นคงปลอดภัยสารสนเทศ
NASA ยังระบุว่า รายงานดังกล่าวช่วยให้หน่วยงานรับทราบช่องโหว่ที่ก่อนหน้านี้ยังไม่เป็นที่ทราบ และมีส่วนสนับสนุนการปกป้องความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูลสารสนเทศ พร้อมขอบคุณความเชี่ยวชาญและการมีส่วนร่วมที่ช่วยสนับสนุนภารกิจด้านวิทยาศาสตร์ เทคโนโลยี การบิน และการสำรวจอวกาศ
ย้ำทดสอบเฉพาะระบบที่อนุญาต และเปิดเผยช่องโหว่อย่างรับผิดชอบ
นายธนพนธ์กล่าวว่า ประสบการณ์ครั้งนี้ทำให้เห็นว่าความรู้ที่เรียนในห้องสามารถนำไปใช้ในสถานการณ์จริงได้ และเห็นความเสี่ยงที่เกิดจากช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์ จึงอยากให้ผู้สนใจศึกษาเพิ่มเติม โดยหลักสูตรเริ่มจากพื้นฐานการเขียนโปรแกรม (Programming) ตลอดจนกฎหมายที่เกี่ยวข้องกับความมั่นคงปลอดภัยไซเบอร์
สิ่งที่อาจารย์เน้นย้ำเสมอคือ การทดสอบระบบต้องอยู่ภายในขอบเขตที่เจ้าของระบบอนุญาตเท่านั้น ไม่สามารถเข้าไปทดสอบระบบโดยไม่ได้รับอนุญาต เนื่องจากอาจเป็นการกระทำผิดกฎหมาย นายธนพนธ์ระบุด้วยว่านี่เป็นครั้งแรกที่ตนทดลองค้นหาช่องโหว่กับหน่วยงานภายนอกอย่าง NASA และยังไม่ได้ทดลองกับองค์กรอื่น แม้จะทราบว่ามีโครงการ Bug Bounty ที่ให้ค่าตอบแทนแก่ผู้ค้นพบช่องโหว่ก็ตาม ส่วนเป้าหมายต่อไปคือพัฒนาทักษะด้านความมั่นคงปลอดภัยไซเบอร์ให้สูงขึ้น
การรายงานครั้งนี้ดำเนินการภายใต้แนวทาง Responsible Disclosure หรือการเปิดเผยช่องโหว่อย่างรับผิดชอบ ซึ่งให้แจ้งข้อมูลต่อเจ้าของระบบโดยตรง ดำเนินการตามขอบเขตที่ได้รับอนุญาต และไม่นำข้อมูลที่พบไปใช้ในทางมิชอบ ผู้สนใจสามารถอ่าน นโยบาย Vulnerability Disclosure Policy ของ NASA เพื่อศึกษาหลักเกณฑ์และขอบเขตการรายงาน
อาจารย์ภูมิใจ นักศึกษานำความรู้ในห้องเรียนไปใช้กับระบบจริง
ด้าน ผศ.ดร.ไอศูรย์ กาญจนสุรัตน์ อายุ 34 ปี อาจารย์ผู้รับผิดชอบหลักสูตรความมั่นคงปลอดภัยไซเบอร์ เปิดเผยว่า ได้แนะนำนักศึกษาที่สนใจให้ศึกษาระบบของ NASA และทดลองค้นหาช่องโหว่ตามเงื่อนไขเพื่อฝึกฝนทักษะและนำองค์ความรู้จากการเรียนมาใช้จริง โดยช่องโหว่ที่นักศึกษาตรวจพบเกี่ยวข้องกับเทคนิค XSS ซึ่งเป็นประเด็นหนึ่งด้านความปลอดภัยของระบบคอมพิวเตอร์
ผศ.ดร.ไอศูรย์อธิบายว่า โดยทั่วไปช่องโหว่ด้านความมั่นคงปลอดภัยอาจเปิดโอกาสให้ผู้ไม่หวังดีเข้าถึงข้อมูลภายในองค์กรหรือนำข้อมูลไปใช้ประโยชน์โดยไม่ชอบได้ การตรวจพบและแจ้งต่อเจ้าของระบบจึงมีส่วนช่วยให้หน่วยงานดำเนินการแก้ไขและเพิ่มประสิทธิภาพการป้องกันข้อมูล สำหรับความสำเร็จครั้งนี้ หากพิจารณาในระดับองค์กรขนาดใหญ่ น่าจะเป็นครั้งแรกของหลักสูตรที่นักศึกษาค้นพบและรายงานช่องโหว่ต่อองค์กรระดับโลก หลังจากที่ผ่านมาเคยมีการรายงานช่องโหว่ให้กับองค์กรขนาดเล็กและระบบภายในแล้ว
อาจารย์ระบุว่าหลักสูตรความมั่นคงปลอดภัยไซเบอร์ของมหาวิทยาลัยขอนแก่นเปิดการเรียนการสอนมาประมาณ 4 ปี เป็นหลักสูตรปริญญาตรี 4 ปีที่เปิดให้บุคคลทั่วไปเข้าศึกษาได้ และตามข้อมูลที่อาจารย์ระบุ ถือเป็นหลักสูตรด้านนี้แห่งแรกสำหรับพลเรือน โดยชั้นปีที่ 1 เน้นพื้นฐานด้านความมั่นคงปลอดภัยไซเบอร์และการเจาะระบบอย่างมีจริยธรรม ชั้นปีที่ 2 ศึกษาเนื้อหาเชิงลึก ชั้นปีที่ 3 เน้นความรู้เฉพาะทาง ส่วนชั้นปีที่ 4 สามารถทำงานร่วมกับบริษัทหรือทำโครงงานตามแนวทางหลักสูตร
ผศ.ดร.ไอศูรย์กล่าวว่า รู้สึกภาคภูมิใจอย่างมากที่เห็นนักศึกษานำความรู้และประสบการณ์มาประยุกต์ใช้กับสถานการณ์จริง โดยเฉพาะการค้นพบช่องโหว่และแจ้งเจ้าของระบบอย่างมีจริยธรรม สะท้อนการนำองค์ความรู้ด้านความมั่นคงปลอดภัยไซเบอร์ไปใช้ให้เกิดประโยชน์
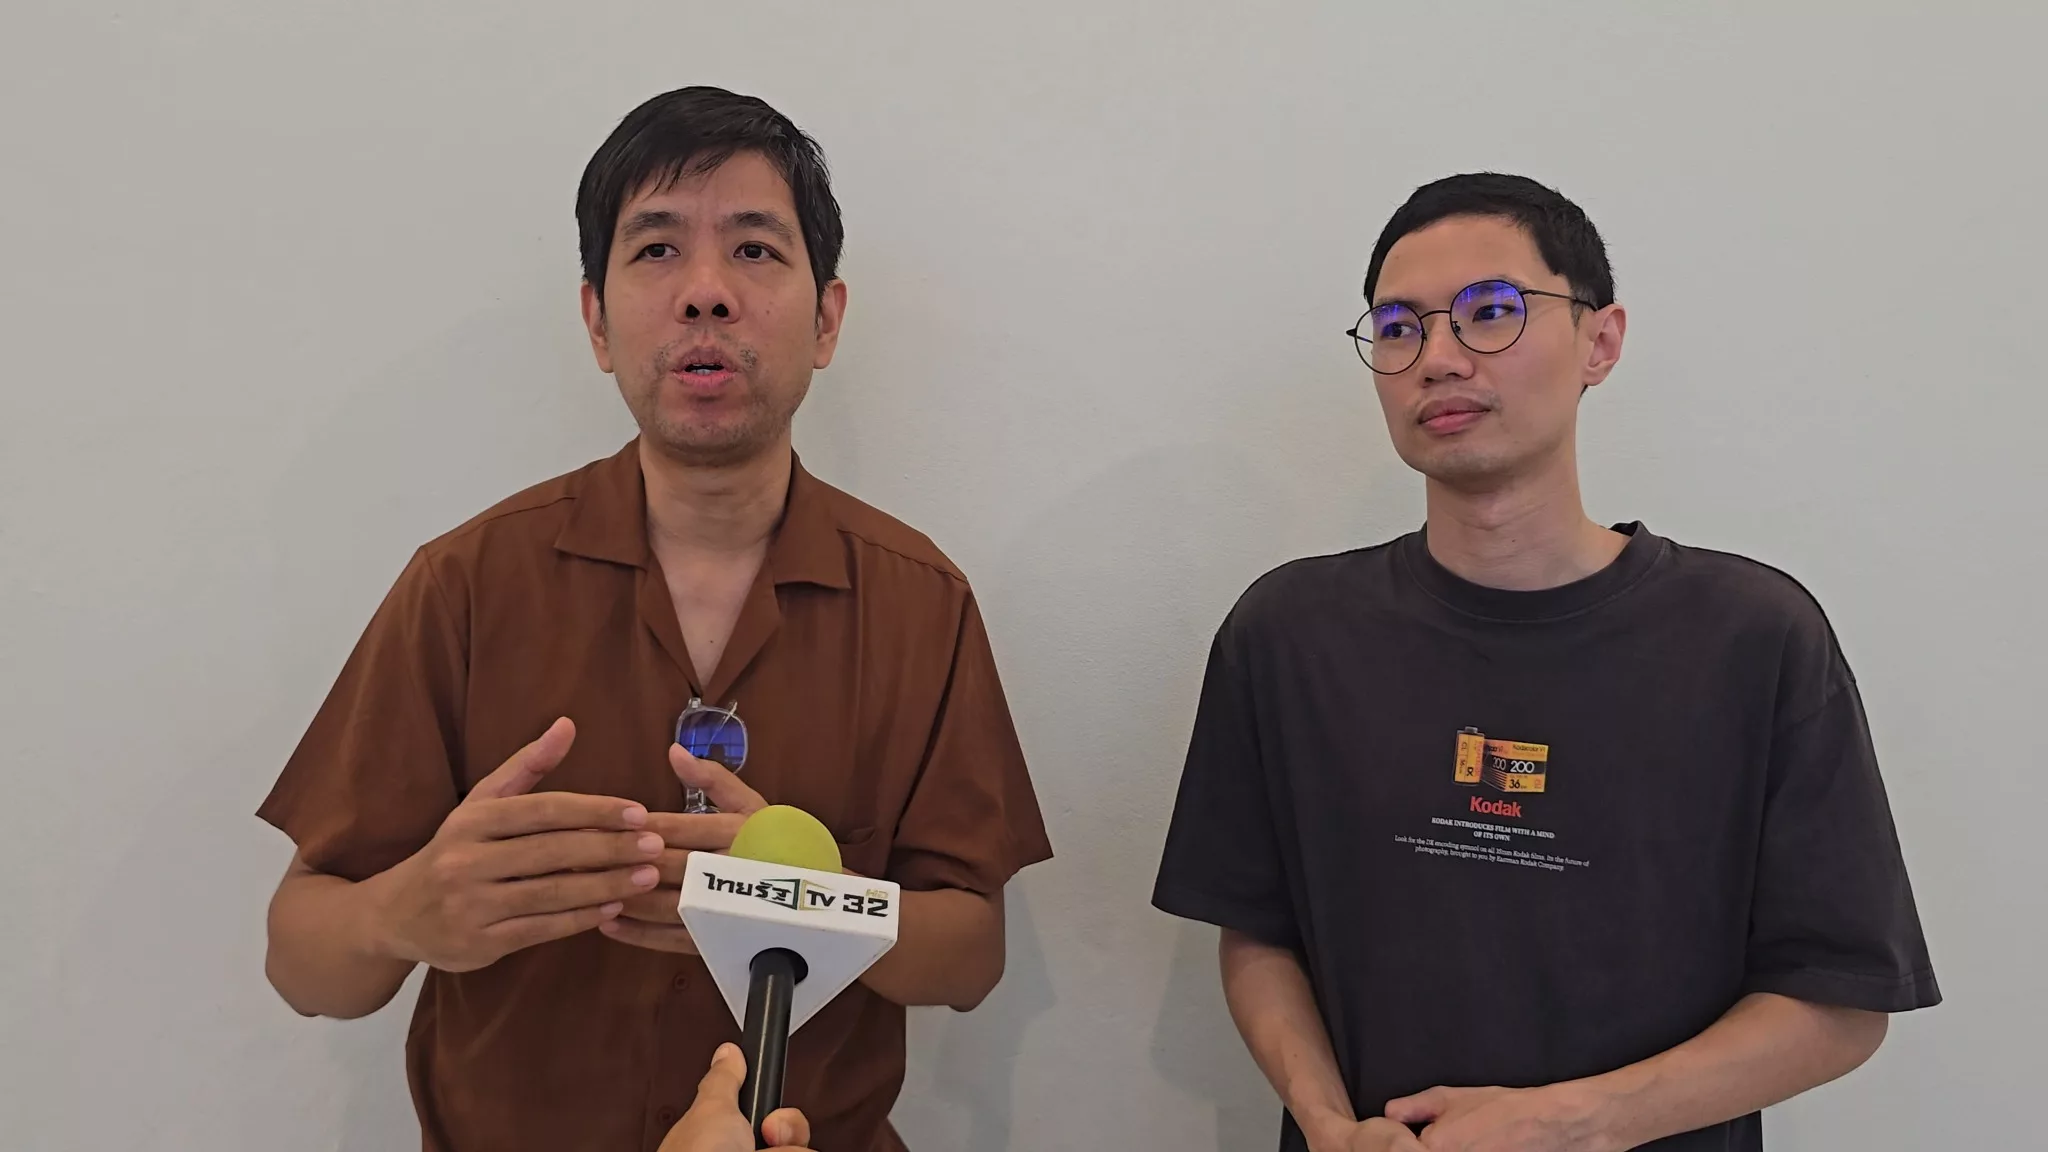
ขณะที่ ผศ.ดร.สาธิต กระเวนกิจ อายุ 46 ปี อาจารย์ผู้รับผิดชอบหลักสูตรความมั่นคงปลอดภัยไซเบอร์ กล่าวเสริมว่า หัวใจสำคัญของความสำเร็จนี้คือ นักศึกษาไม่ได้เรียนรู้เฉพาะภาคทฤษฎีภายในห้องเรียน แต่ยังนำความรู้และทักษะไปประยุกต์ใช้กับระบบจริง เป็นการเรียนรู้ผ่านประสบการณ์ตรงนอกเหนือจากการเรียนการสอน
อ่านข่าวที่เกี่ยวข้อง: นศ.ปี 1 มข. พบช่องโหว่ XSS ในระบบ NASA แจ้งผ่าน VDP ก่อนรับหนังสือขอบคุณ
ทีมข่าวขอนแก่นลิงก์ รายงาน