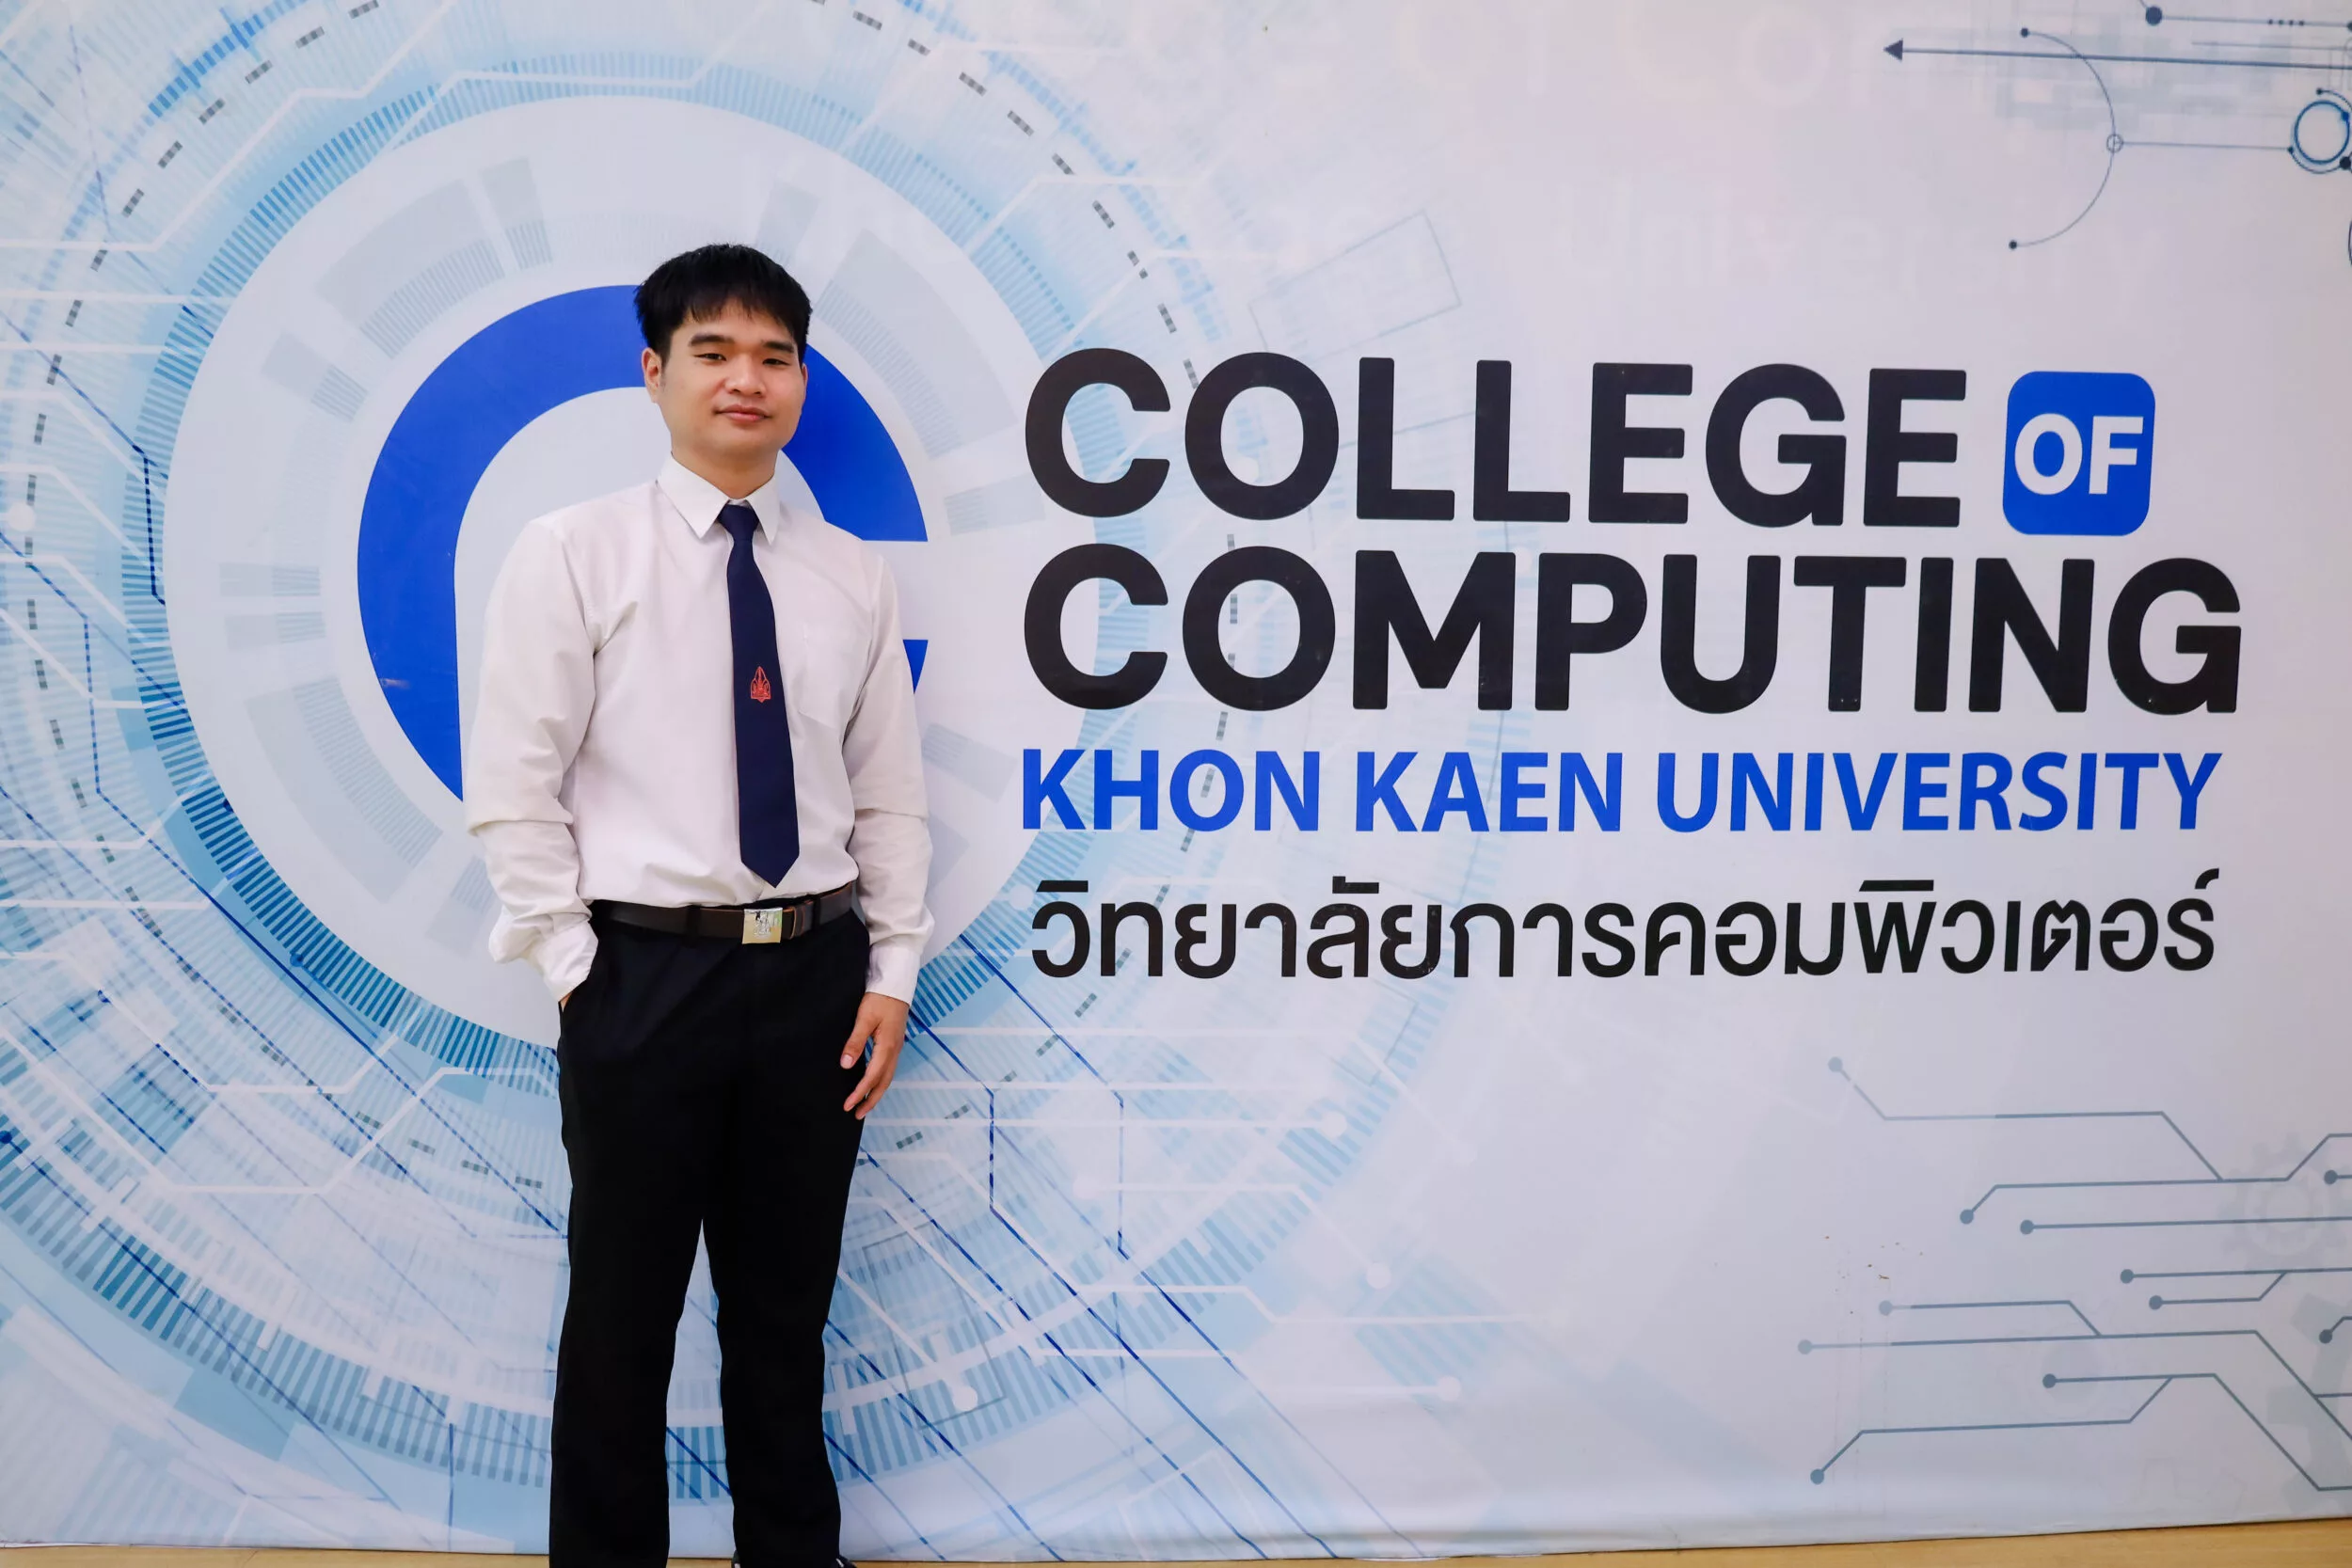
ขอนแก่น – นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ค้นพบช่องโหว่ประเภท XSS ในระบบสารสนเทศขององค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (NASA) ก่อนรายงานผ่านช่องทางด้านความมั่นคงปลอดภัยตามนโยบาย Vulnerability Disclosure Policy หรือ VDP กระทั่งได้รับหนังสือขอบคุณอย่างเป็นทางการจากสำนักงานผู้บริหารเทคโนโลยีสารสนเทศของ NASA ลงวันที่ 5 พฤศจิกายน 2569
ผู้ค้นพบคือ นายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ซึ่งใช้ชื่อแฝงว่า nullbyt3z โดยตรวจพบช่องโหว่ Cross-Site Scripting หรือ XSS ที่อาจเปิดโอกาสให้ผู้โจมตีแทรกสคริปต์อันตรายเข้าสู่หน้าเว็บได้
พบช่องโหว่แล้วรายงานตามช่องทาง ไม่เปิดเผยเพื่อใช้ประโยชน์
หลังตรวจพบช่องโหว่ นายธนพนธ์ได้รายงานไปยังทีมความมั่นคงปลอดภัยของ NASA ตามแนวทางการเปิดเผยช่องโหว่อย่างรับผิดชอบ (Responsible Disclosure) ซึ่งหลักสำคัญคือแจ้งเจ้าของระบบโดยตรง ไม่ใช้ช่องโหว่เพื่อแสวงหาประโยชน์ และเปิดโอกาสให้หน่วยงานตรวจสอบและแก้ไขก่อนเผยแพร่รายละเอียดต่อสาธารณะ
นายธนพนธ์ระบุว่า ช่วงประมาณ 1 เดือนที่ผ่านมาใช้ความพยายามในการค้นหาช่องโหว่และจัดทำรายงาน โดยความท้าทายสำคัญคือแต่ละรายงานต้องเป็นประเด็นที่ยังไม่ซ้ำกับรายงานที่ผู้อื่นแจ้งไว้ก่อนหน้า
NASA มีนโยบายรับรายงานช่องโหว่อย่างเป็นทางการ
จากการตรวจสอบข้อมูลบนเว็บไซต์ NASA พบว่า NASA เปิด Vulnerability Disclosure Policy (VDP) เพื่อกำหนดขอบเขตและแนวทางให้นักวิจัยด้านความปลอดภัยสามารถแจ้งช่องโหว่ที่พบโดยสุจริตได้อย่างเป็นระบบ โดยกำหนดให้ Bugcrowd เป็นช่องทางอย่างเป็นทางการในการส่งรายงานช่องโหว่ของระบบ NASA
นโยบายของ NASA ระบุด้วยว่า ไม่ใช่ทุกรายงานจะได้รับ Letter of Recognition (LOR) โดยหนังสือดังกล่าวจะพิจารณาสำหรับรายงานระดับ P1–P4 ที่ผ่านการตรวจสอบ รับรอง และยืนยันว่าช่องโหว่ได้รับการแก้ไขแล้ว ทั้งนี้ NASA ขอให้นักวิจัยหลีกเลี่ยงการกระทบต่อระบบจริง หยุดการทดสอบเมื่อยืนยันช่องโหว่ได้ และรักษารายละเอียดเป็นความลับในช่วงที่หน่วยงานดำเนินการแก้ไข
ก่อนมีหนังสือขอบคุณจาก NASA
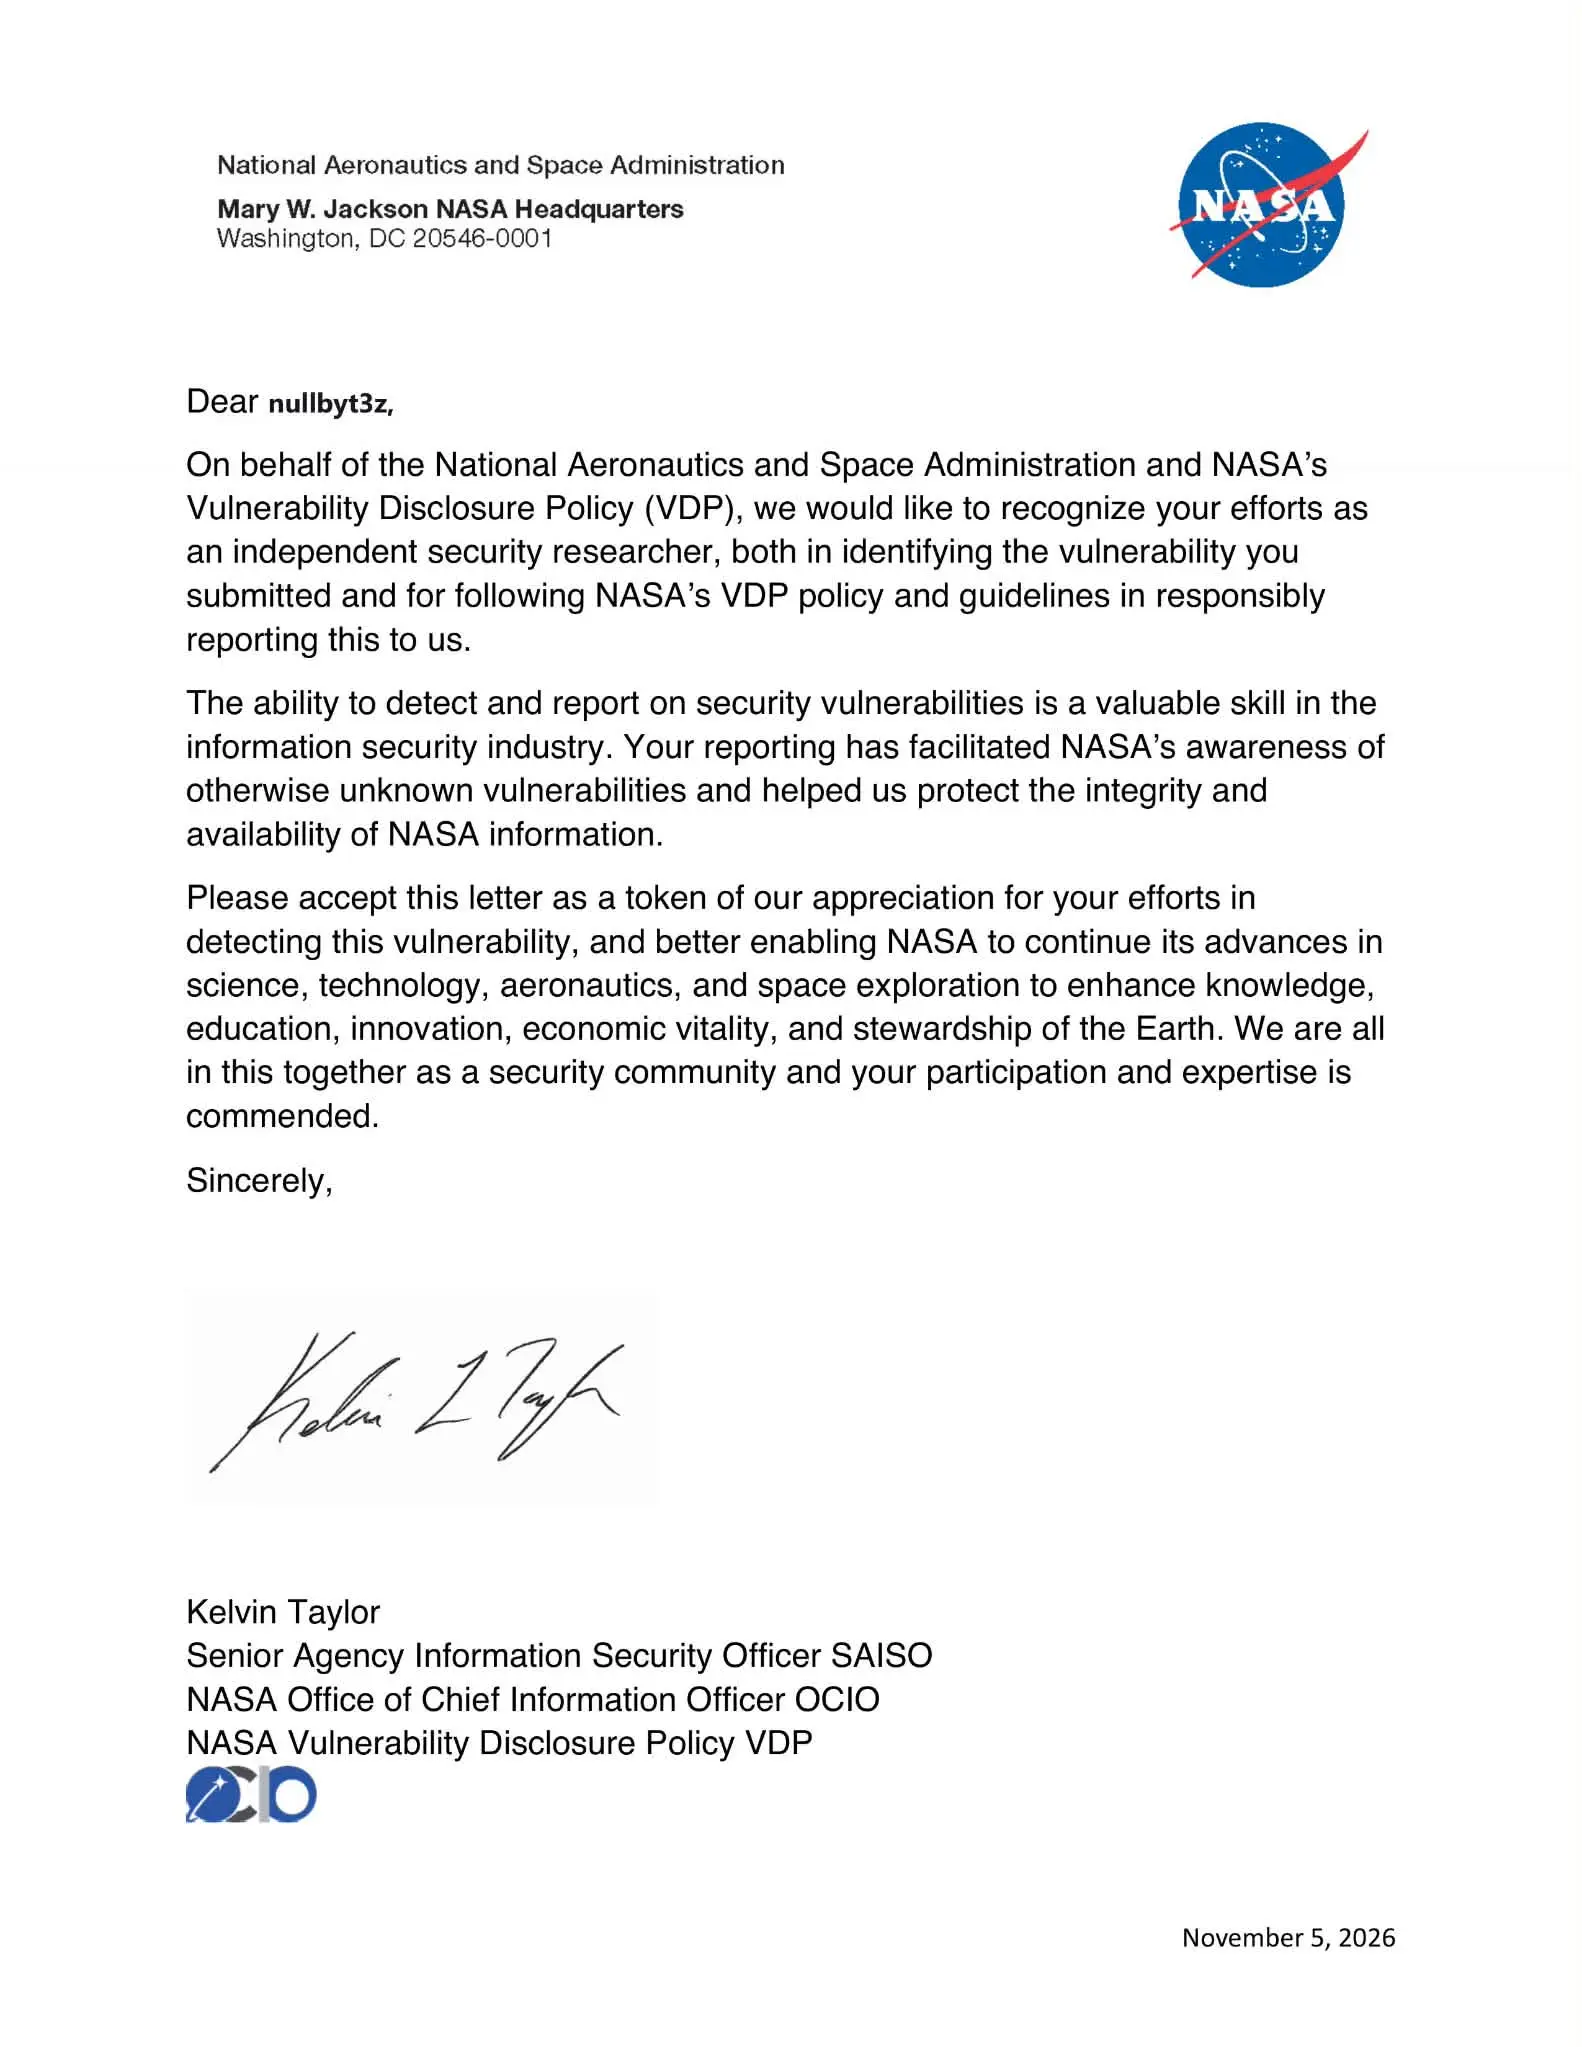
ภายหลังการรายงานและกระบวนการตรวจสอบ NASA ได้ออกหนังสือขอบคุณลงวันที่ 5 พฤศจิกายน 2569 จากสำนักงานผู้บริหารเทคโนโลยีสารสนเทศ (Office of the Chief Information Officer) เพื่อยกย่องการมีส่วนช่วยด้านความมั่นคงปลอดภัยของระบบสารสนเทศของหน่วยงาน
ด้าน ผศ.ดร.เพชร อิ่มทองคำ ประธานหลักสูตรความมั่นคงปลอดภัยไซเบอร์ ระบุว่า ผลงานดังกล่าวสะท้อนทั้งทักษะทางเทคนิคและจรรยาบรรณวิชาชีพของนักศึกษา ซึ่งเป็นหัวใจสำคัญของการผลิตบัณฑิตด้านความมั่นคงปลอดภัยไซเบอร์
วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ระบุว่า เหตุการณ์นี้สะท้อนแนวทางการพัฒนานักศึกษาให้มีศักยภาพด้านความมั่นคงปลอดภัยไซเบอร์ในระดับนานาชาติ ผ่านการเรียนรู้จากการปฏิบัติจริง ควบคู่กับการใช้ความรู้ภายใต้หลักจริยธรรมและความรับผิดชอบต่อสังคม
แหล่งข้อมูล
มหาวิทยาลัยขอนแก่น: นักศึกษาปี 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ มข. แจ้งช่องโหว่ XSS ต่อ NASA
NASA: Vulnerability Disclosure Policy
ทีมข่าวขอนแก่นลิงก์ รายงาน